Underground latino, en su idioma
Leemos foros, mercados y canales de Telegram en español y portugués que los proveedores de EE. UU. y Europa ni siquiera monitorean. Seguimos a los actores de la región por nombre, no por categoría genérica.
Rompemos tus defensas antes que el atacante, contenemos incidentes a cualquier hora y operamos nuestra propia inteligencia de amenazas. Leemos el underground latinoamericano en su idioma, con alcance global. Encontramos lo que el adversario ya está buscando en ti.
Badges oficiales, verificables por su ID. Credenciales 100% prácticas emitidas por los referentes de la seguridad ofensiva: OffSec, INE Security, TCM Security, Hack The Box, The SecOps Group, CyberWarFare Labs, APIsec University y Altered Security.
Trabajamos con organizaciones donde una brecha significa pérdidas millonarias, multas regulatorias o vidas en riesgo. Ese estándar define cómo operamos en cada sector.
Fraude, ransomware y filtraciones donde cada minuto de caída cuesta millones.
Casi todas las firmas dominan uno de estos frentes. Nosotros operamos los tres, y se retroalimentan. Los servicios producen la data que alimenta la plataforma. La plataforma revela la inteligencia que dirige los servicios. Ese ciclo es nuestra ventaja.
Muy pocas firmas reúnen las tres cosas a la vez: gente que de verdad rompe sistemas, una plataforma de inteligencia construida en casa y lectura nativa del underground de la región. Nosotros las llevamos a cada proyecto.
Leemos foros, mercados y canales de Telegram en español y portugués que los proveedores de EE. UU. y Europa ni siquiera monitorean. Seguimos a los actores de la región por nombre, no por categoría genérica.
No revendemos feeds de terceros. Shadow Intel corre sobre colectores que construimos nosotros, con indicadores verificados y correlación de ataques al minuto.
Trabajamos con ISO 27001, SOC 2 y PCI DSS, y también con LGPD, Ley 1581, Ley 29733, LFPDPPP y las exigencias de los reguladores financieros de cada país.
Nuestro equipo viene de la ofensiva y de la respuesta a incidentes, con CVEs publicados y horas reales de combate. Trabajas directo con quien mete las manos, sin capas de gestión de por medio.
Un catálogo completo de ofensiva y defensiva. Estos son los más solicitados. Explora el portafolio completo para ver los más de 30 servicios.
Cada relación con Shadow Corp sigue el mismo ciclo. No entregamos un informe y desaparecemos: dejamos tu organización medible y más difícil de vulnerar.
Empezamos donde empieza el adversario. Mapeamos todo lo que puede ver de ti: activos expuestos, fugas, credenciales y tu huella en el underground.
Inteligencia de amenazas, aterrizada en tu perímetro.
Plataforma SaaS de Cyber Threat Intelligence: feeds al minuto, monitoreo de dark web y lectura nativa del underground latinoamericano. IOCs verificados, actores rastreados y ataques correlacionados. Todo en un solo panel.
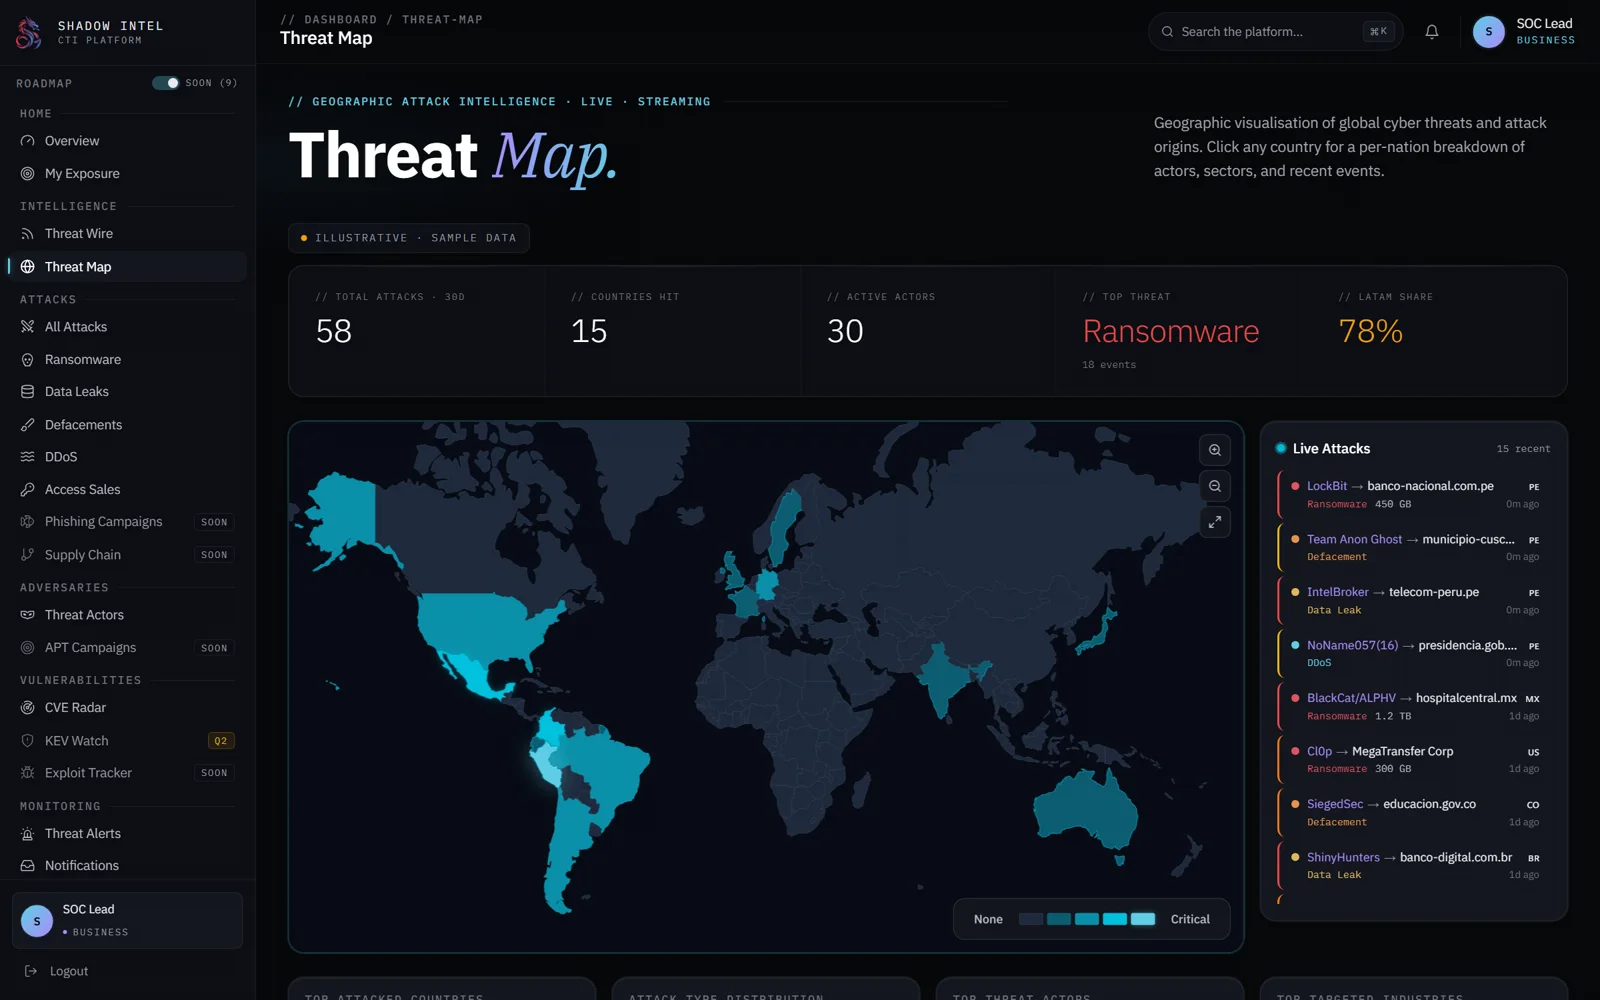
Feed de alertas de amenazas, avisos de vulnerabilidades e inteligencia de dark web en tiempo real.
Inteligencia unificada de ataques: ransomware, defacements, filtraciones y DDoS.
Prioriza vulnerabilidades con scoring CVSS y alertas KEV.
Perfiles de actores con TTPs, IOCs y mapeo MITRE ATT&CK.
Visualización geográfica de amenazas y orígenes de ataque.
Inteligencia al instante de investigadores de seguridad en X/Twitter.
Un motor que se refuerza solo
No somos una consultora que además vende un producto, ni un producto con un equipo de soporte. Lo que aprendemos atacando y defendiendo alimenta nuestra plataforma, y esa inteligencia vuelve al terreno como ventaja. Cada vuelta nos hace más precisos.
Pentests, red team y respuesta a incidentes nos ponen frente a atacantes reales, todos los días.
Cada operación deja IOCs, TTPs y actores nuevos, con foco en el underground de LATAM.
Esa inteligencia entra a nuestra plataforma CTI y se vuelve contexto vivo y accionable.
El equipo llega al próximo cliente con más contexto y ventaja. El ciclo se repite, más fuerte.
Capacidades en desarrollo. Algunas lanzan pronto porque se apoyan en lo que ya construimos: nuestro pipeline de IA y nuestros colectores de amenazas.
Rompe tu IA antes que Internet: prompt injection, jailbreaks y abuso de agentes, mapeado a OWASP-LLM.
De la alerta de Shadow Intel al sitio de phishing removido: suplantaciones y datos filtrados dados de baja, rápido.
El framework de Gartner llevado a la práctica: alcance, descubrimiento, priorización, validación y movilización, de forma continua.
Siembra tu red con trampas que convierten la curiosidad del atacante en una sirena de alerta temprana.
Conoce el riesgo de tus proveedores antes de que sea tu brecha. Análisis de SBOM y monitoreo de terceros.
Corre un programa crowd-sourced sin ahogarte: triamos, validamos y enrutamos cada reporte.
Investigaciones, due diligence y mapeo de exposición ejecutiva desde fuentes abiertas y cerradas, bajo demanda.
Entornos live-fire donde tu blue team pelea escenarios reales, con contenido localizado para LATAM.
Monitorea y defiende a tu liderazgo contra suplantación, deepfakes y doxxing.
Inventaría tu criptografía y traza la ruta a post-quantum antes de que el "harvest-now-decrypt-later" te alcance.
Formación ofensiva y defensiva a cargo de quienes lo hacen en producción. Laboratorios a medida que replican entornos de examen y escenarios de combate. Cero diapositivas.
La profundidad técnica de un laboratorio, con el foco regional que solo tenemos en LATAM.
Nuestro research editorial: cada edición la escriben y curan nuestros analistas ofensivos y de inteligencia. Es la newsletter, no la plataforma Shadow Intel: aquí recibes el análisis, sin humo ni relleno.
Escrito por el mismo equipo que opera en el terreno y sostiene Shadow Intel.
¿Quieres el Intel Briefing diario? Ver planes
Solicita una llamada de scoping sin costo y sin compromiso. Definimos alcance, objetivo y entregable, y te adelantamos qué encontraríamos si empezáramos hoy.